
Quase toda empresa tem algum treinamento de segurança da informação. Poucas sabem se ele funciona. E as pesquisas mais recentes trazem uma notícia incômoda: no formato em que costuma ser feito, ele muda pouco o comportamento das pessoas.
A boa notícia é que os mesmos estudos apontam o que funciona. Reunimos aqui as principais evidências para ajudar você a montar um programa que reduz o risco de verdade.
O que não funciona, do jeito que costuma ser feito
O curso anual obrigatório
Pesquisadores da UC San Diego acompanharam mais de 19.500 funcionários da UC San Diego Health durante oito meses, em um experimento controlado. Segundo os autores, é o maior estudo já feito sobre a eficácia de treinamentos contra phishing. O resultado: não houve relação significativa entre ter concluído recentemente o treinamento anual e a chance de cair em um phishing.
A página de treinamento depois do clique
Uma prática comum é mostrar um conteúdo educativo logo depois que a pessoa clica em uma simulação. No estudo de San Diego, esse formato reduziu a chance de clique em apenas cerca de 2%. O motivo: 75% das pessoas ficaram um minuto ou menos no material, e um terço fechou a página na hora.
Um estudo anterior, da ETH Zurique, foi além. Durante 15 meses e com mais de 14 mil funcionários, os pesquisadores observaram que esse tipo de treinamento embutido, como é aplicado hoje no mercado, não deixou as pessoas mais resistentes ao phishing e ainda pode ter efeitos colaterais inesperados que as tornam mais suscetíveis.
O problema não é ensinar depois do erro. É ensinar de forma genérica, em um momento de frustração, com um conteúdo que ninguém lê.
O que as pesquisas mostram que funciona
1. Reforço frequente, antes de o efeito acabar
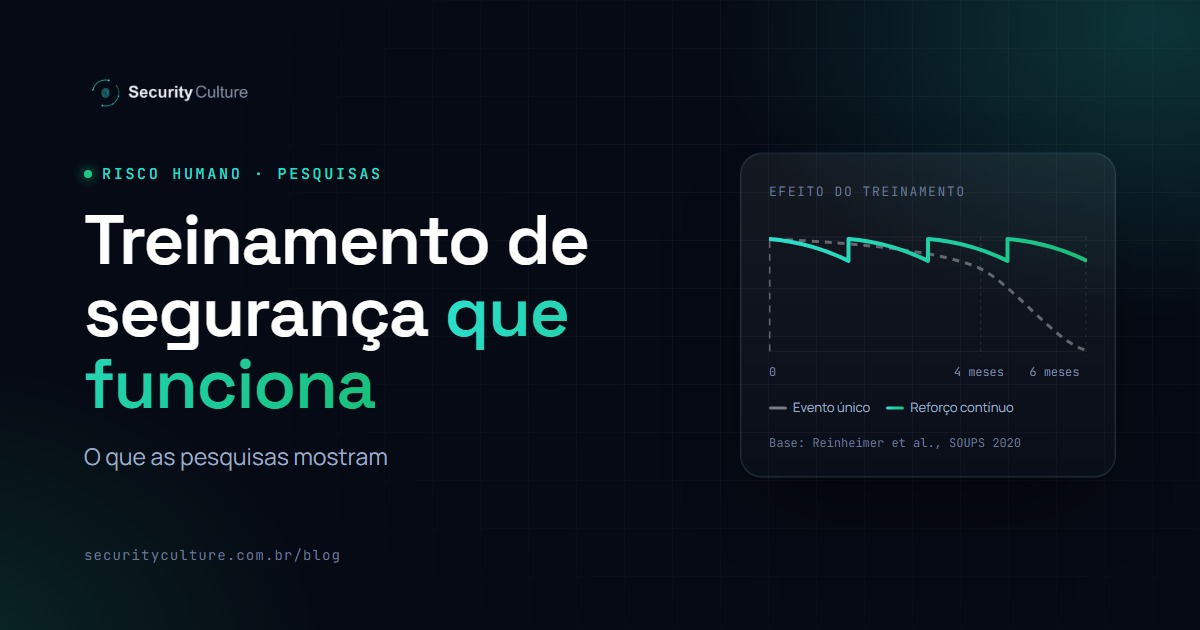
Um estudo do Karlsruhe Institute of Technology com 409 funcionários mostrou que o efeito do treinamento durou quatro meses e desapareceu aos seis. Os autores recomendam reforçar o conteúdo pelo menos a cada seis meses. Entre os formatos de reforço testados, os que tiveram melhor resultado foram os baseados em vídeos e exemplos interativos, com efeito que durou pelo menos mais seis meses.
Na prática: troque o evento anual por conteúdos curtos e recorrentes.
2. Avisos no momento da decisão
A ETH Zurique confirmou, em um ambiente real de trabalho, que avisos exibidos nos próprios e-mails suspeitos são eficazes. O alerta funciona porque aparece exatamente quando a pessoa está decidindo se clica ou não.
O princípio vale além do e-mail: a orientação mais eficaz é a que chega no momento em que o risco acontece.
3. Conteúdo ligado ao risco real
No estudo de San Diego, a taxa de clique variou de 1,82% a 30,8% conforme a isca. Quem reconhece um tipo de golpe pode cair com facilidade em outro. Treinar todo mundo com o mesmo conteúdo genérico ignora essa diferença.
Programas eficazes usam simulações parecidas com os golpes que chegam à empresa e direcionam o conteúdo para os comportamentos de risco de cada pessoa e de cada área.
4. Colaboradores como sensores
A mesma pesquisa da ETH mostrou que transformar os colaboradores em um mecanismo coletivo de detecção funciona. Com um botão de reporte no e-mail, novas campanhas de phishing foram detectadas rapidamente, e as pessoas continuaram reportando ao longo dos 15 meses.
Isso muda o papel do colaborador. Ele deixa de ser só "o elo fraco" e passa a fazer parte da defesa.
5. Treinamento junto com controles técnicos
Os pesquisadores de San Diego recomendam combinar o treinamento com autenticação em dois fatores e com gerenciadores de senha que só preenchem credenciais no domínio correto. Assim, quando alguém erra, o erro tem menos chance de virar incidente.
6. Medição consistente
Dados de mercado mostram que programas contínuos podem reduzir bastante a suscetibilidade a phishing. No relatório Phishing by Industry Benchmarking 2026, a KnowBe4 aponta que a porcentagem média de funcionários propensos a cair em phishing na sua base de clientes começa em 33,2%, cai para 20,1% após 90 dias de treinamento e simulações e chega a 4,2% após um ano.
Esses números vêm de um fornecedor medindo a própria base de clientes, por isso não se comparam diretamente a um experimento controlado. A distância entre os resultados de mercado e os acadêmicos reforça a lição principal: só medindo de forma consistente, com simulações de dificuldade comparável, você descobre se o seu programa funciona.
Como montar um treinamento que muda comportamento
Com base nessas evidências, um programa eficaz de treinamento de segurança da informação:
- é contínuo, com reforços curtos e frequentes, nunca mais espaçados que seis meses;
- é personalizado, com conteúdo ligado ao risco de cada pessoa e de cada área;
- chega no momento certo, perto da decisão de risco;
- usa vídeos e exemplos interativos, não só texto e prova;
- incentiva o reporte e não pune quem erra;
- vem acompanhado de controles técnicos, como a autenticação em dois fatores;
- é medido por comportamento, não por certificado.
Esse é o modelo da gestão de risco humano: tratar o comportamento como um risco que se mede, se prioriza e se reduz. Para saber quais indicadores acompanhar, veja como medir o risco humano.
Treinamento contínuo e personalizado com o RiskSafy
O RiskSafy aplica esses princípios: mede o comportamento real de cada pessoa, calcula o risco e entrega microtreinamentos no momento certo, automaticamente, com inteligência artificial. Sem maratonas anuais e sem conteúdo genérico.
Agende uma demonstração e veja o RiskSafy em ação.
Fontes
- Ho, G.; Mirian, A. et al. Understanding the Efficacy of Phishing Training in Practice. IEEE Symposium on Security and Privacy, 2025. Resumo: UC San Diego Today.
- Lain, D.; Kostiainen, K.; Čapkun, S. Phishing in Organizations: Findings from a Large-Scale and Long-Term Study. IEEE Symposium on Security and Privacy, 2022.
- Reinheimer, B. et al. An investigation of phishing awareness and education over time: When and how to best remind users. SOUPS, 2020.
- KnowBe4. 2026 Phishing by Industry Benchmarking Report.